
Cybersecurity Rumah Sakit: Mengapa Data Kesehatan Harus Dilindungi?
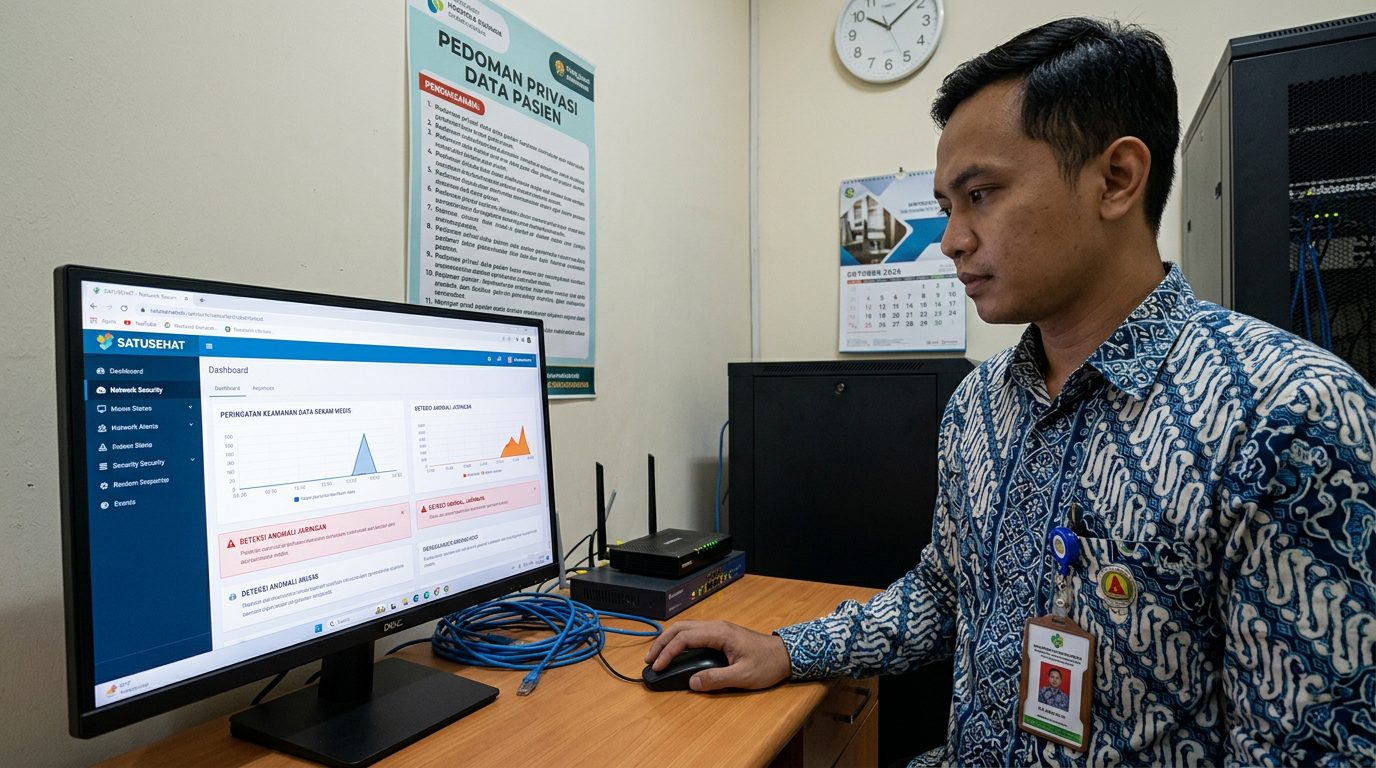
Digitalisasi telah mengubah cara rumah sakit mengelola informasi pasien. Pendaftaran, rekam medis elektronik (RME), hasil laboratorium, pencitraan radiologi, hingga administrasi pelayanan kini semakin bergantung pada sistem digital yang saling terhubung.
Perubahan ini membantu rumah sakit mengelola informasi dengan lebih terstruktur. Namun, semakin banyak sistem yang terhubung, semakin penting pula perlindungan terhadap data dan infrastruktur teknologi informasi yang digunakan.
Bayangkan jika rumah sakit tiba-tiba tidak dapat mengakses rekam medis pasien, sistem pendaftaran mengalami gangguan, atau data kesehatan tersebar kepada pihak yang tidak berwenang. Dampaknya bukan hanya persoalan teknis, tetapi juga dapat menghambat pelayanan, mengganggu operasional, dan mengurangi kepercayaan pasien.
Inilah alasan cybersecurity rumah sakit menjadi bagian penting dari strategi digitalisasi fasilitas kesehatan. Keamanan siber bukan sekadar tanggung jawab tim IT, melainkan upaya bersama untuk melindungi informasi pasien dan menjaga keberlangsungan pelayanan.
Apa Itu Cybersecurity Rumah Sakit?
Cybersecurity rumah sakit adalah serangkaian kebijakan, teknologi, dan prosedur yang digunakan untuk melindungi sistem informasi, jaringan, perangkat, serta data digital dari akses tidak sah, pencurian, perubahan, kerusakan, dan gangguan operasional.
Perlindungan ini mencakup berbagai sistem yang digunakan dalam kegiatan pelayanan kesehatan, seperti:
- Rekam Medis Elektronik (RME): menyimpan informasi riwayat kesehatan, diagnosis, tindakan, dan pengobatan pasien.
- Sistem Informasi Manajemen Rumah Sakit (SIMRS): mendukung proses pelayanan dan administrasi rumah sakit.
- PACS dan sistem radiologi: mengelola penyimpanan serta akses terhadap citra medis.
- Sistem laboratorium dan farmasi: mendukung pengelolaan hasil pemeriksaan dan informasi obat.
- Infrastruktur IT: mencakup server, jaringan, komputer, penyimpanan, serta sistem pencadangan data.
- Akun dan perangkat pengguna: termasuk akses dokter, perawat, tenaga administrasi, dan staf pendukung.
Keamanan siber bertujuan memastikan sistem tersebut dapat digunakan oleh pihak yang berwenang, informasi tetap akurat, dan pelayanan dapat terus berjalan ketika menghadapi gangguan.
Mengapa Data Kesehatan Sangat Penting untuk Dilindungi?
Data kesehatan memiliki karakteristik yang berbeda dari data biasa. Informasi di dalamnya dapat menggambarkan kondisi fisik seseorang, riwayat penyakit, hasil pemeriksaan, pengobatan, hingga tindakan medis yang pernah dilakukan.
Apabila informasi tersebut diakses atau disebarkan tanpa kewenangan, pasien dapat menghadapi risiko pelanggaran privasi, diskriminasi, penipuan, maupun penyalahgunaan informasi pribadi.
Selain itu, gangguan terhadap data kesehatan dapat berdampak langsung pada proses pelayanan rumah sakit.
1. Menjaga kerahasiaan pasien
Setiap pasien berhak mendapatkan perlindungan terhadap informasi kesehatannya. Data rekam medis tidak seharusnya dapat dilihat oleh sembarang orang, termasuk staf yang tidak memiliki kebutuhan atau kewenangan untuk mengaksesnya.
Rumah sakit perlu menerapkan pembatasan akses berdasarkan peran. Dokter, perawat, petugas rekam medis, dan staf administrasi dapat memiliki kebutuhan akses yang berbeda sesuai tanggung jawab masing-masing.
2. Menjaga keakuratan informasi medis
Data kesehatan harus tetap utuh dan akurat. Perubahan yang tidak sah, penghapusan data, atau kesalahan pengelolaan informasi dapat mengganggu proses pelayanan.
Sebagai contoh, informasi alergi obat, riwayat pengobatan, atau hasil pemeriksaan perlu tersedia secara akurat agar tenaga kesehatan dapat menggunakannya sebagai bagian dari pertimbangan klinis.
3. Menjaga ketersediaan sistem pelayanan
Keamanan siber tidak hanya berkaitan dengan kerahasiaan data. Sistem juga harus dapat diakses ketika dibutuhkan oleh pengguna yang berwenang.
Jika server RME mengalami gangguan atau jaringan rumah sakit tidak berfungsi, tenaga kesehatan mungkin mengalami kesulitan memperoleh informasi pasien. Karena itu, perlindungan sistem perlu disertai pencadangan data, pemulihan layanan, dan prosedur operasional saat terjadi gangguan.
Ketiga prinsip tersebut—kerahasiaan, integritas, dan ketersediaan—juga tercantum dalam ketentuan keamanan dan perlindungan data RME pada Peraturan Menteri Kesehatan Nomor 24 Tahun 2022 tentang Rekam Medis.
Ancaman Cybersecurity yang Perlu Diwaspadai Rumah Sakit
Ancaman siber dapat muncul melalui kelemahan teknologi, kesalahan manusia, maupun pengelolaan akses yang kurang memadai. Berikut beberapa risiko yang perlu menjadi perhatian.
1. Ransomware
Ransomware merupakan jenis malware yang dapat mengenkripsi data sehingga sistem atau berkas tidak bisa digunakan sebagaimana mestinya. Pelaku dapat meminta tebusan untuk menawarkan pemulihan akses dan terkadang mencuri data sebelum mengenkripsinya.
Bagi rumah sakit, serangan semacam ini dapat mengganggu akses ke sistem informasi dan memperlambat proses administratif maupun pelayanan. Pemulihan juga dapat membutuhkan waktu dan biaya yang besar.
Karena itu, rumah sakit perlu menyiapkan perlindungan endpoint, pembaruan sistem, pencadangan yang teruji, dan prosedur pemulihan insiden.
2. Phishing dan pencurian akun
Phishing adalah upaya menipu pengguna agar menyerahkan informasi sensitif atau membuka tautan maupun lampiran berbahaya.
Misalnya, staf menerima email yang tampak seperti pemberitahuan resmi dan diminta memasukkan kata sandi pada halaman tertentu. Jika akun berhasil dicuri, pelaku dapat mencoba mengakses sistem menggunakan identitas pengguna tersebut.
Pelatihan keamanan bagi staf, autentikasi multifaktor (MFA), dan prosedur verifikasi pesan mencurigakan dapat membantu mengurangi risiko ini.
3. Akses tidak sah ke rekam medis
Tidak semua risiko berasal dari pelaku eksternal. Akun yang digunakan bersama, hak akses yang terlalu luas, atau akun mantan pegawai yang belum dinonaktifkan dapat membuka peluang akses tanpa kewenangan.
Rumah sakit perlu memastikan setiap pengguna memiliki akun sendiri, hak akses sesuai tugas, dan mekanisme pencatatan aktivitas yang memadai. Aktivitas akses yang tidak biasa juga perlu ditinjau sesuai kebijakan keamanan organisasi.
4. Kebocoran data akibat kesalahan konfigurasi
Sistem penyimpanan, server, atau aplikasi yang salah dikonfigurasi dapat menyebabkan informasi terbuka kepada pihak yang tidak semestinya.
Contohnya adalah penyimpanan data yang dapat diakses publik, layanan jarak jauh tanpa pengamanan memadai, atau sistem yang menggunakan kata sandi bawaan.
Pemeriksaan konfigurasi dan evaluasi keamanan secara berkala dapat membantu menemukan kelemahan sebelum dimanfaatkan pihak lain.
5. Kerentanan pada perangkat dan jaringan
Rumah sakit menggunakan beragam perangkat, mulai dari komputer administrasi hingga perangkat medis yang terhubung dengan jaringan. Perangkat lunak yang tidak diperbarui atau perangkat lama yang tidak lagi memperoleh dukungan keamanan dapat meningkatkan risiko.
Karena itu, rumah sakit perlu memiliki inventaris aset IT, mengetahui perangkat mana yang paling kritis, serta menyusun prioritas pemeliharaan dan pembaruan keamanan.
Dampak Serangan Siber terhadap Operasional Rumah Sakit
Serangan siber dapat memengaruhi lebih dari satu bagian rumah sakit. Ketika sistem yang saling terhubung terganggu, dampaknya berpotensi menyebar ke berbagai proses kerja.
| Area terdampak | Potensi dampak |
|---|---|
| Pelayanan pasien | Informasi medis sulit diakses dan proses pelayanan dapat melambat |
| Administrasi | Pendaftaran, penjadwalan, dan proses dokumentasi mengalami gangguan |
| Rekam medis | Risiko kehilangan akses, perubahan tidak sah, atau kebocoran informasi |
| Radiologi dan laboratorium | Akses ke hasil pemeriksaan dapat terhambat jika sistem terkait terdampak |
| Keuangan dan klaim | Proses administrasi serta penelusuran dokumen dapat tertunda |
| Reputasi rumah sakit | Kepercayaan pasien dan mitra dapat menurun |
| Biaya operasional | Dibutuhkan sumber daya tambahan untuk investigasi, pemulihan, dan penguatan keamanan |
Besarnya dampak bergantung pada jenis insiden, sistem yang terdampak, kesiapan rumah sakit, dan kecepatan penanganannya.
Oleh sebab itu, rumah sakit perlu mengidentifikasi sistem yang paling penting bagi keselamatan pasien dan menentukan prioritas pemulihan sebelum insiden terjadi.
Cara Melindungi Data Kesehatan dan Sistem IT Rumah Sakit
Perlindungan yang efektif tidak bergantung pada satu produk keamanan saja. Rumah sakit perlu menggabungkan teknologi, kebijakan, pelatihan, dan prosedur respons insiden.
1. Terapkan kontrol akses berbasis peran
Setiap pengguna sebaiknya hanya memperoleh akses yang dibutuhkan untuk menjalankan tugasnya. Prinsip ini dikenal sebagai least privilege.
Langkah yang dapat diterapkan antara lain:
- Menggunakan akun individual untuk setiap pengguna.
- Membatasi akses berdasarkan jabatan dan tanggung jawab.
- Mengaktifkan MFA untuk akses penting, terutama akses jarak jauh dan akun administrator.
- Menonaktifkan akun ketika pegawai tidak lagi membutuhkan akses.
- Meninjau hak akses secara berkala.
Pendekatan ini membantu mengurangi risiko penyalahgunaan akun dan membatasi dampak apabila kredensial pengguna berhasil dicuri.
2. Perkuat keamanan jaringan dan perangkat
Jaringan rumah sakit sebaiknya dirancang dengan mempertimbangkan tingkat risiko dan kebutuhan setiap sistem. Sistem administrasi, server, perangkat medis, dan jaringan tamu tidak selalu perlu berada dalam segmen jaringan yang sama.
Beberapa langkah yang dapat dipertimbangkan meliputi penggunaan firewall, segmentasi jaringan, perlindungan endpoint, pemantauan aktivitas mencurigakan, serta pembaruan sistem secara teratur.
Layanan jarak jauh juga perlu diamankan dan tidak dibiarkan terbuka ke internet tanpa kontrol yang sesuai. Untuk perangkat medis yang sulit diperbarui, rumah sakit dapat menerapkan pengamanan tambahan berdasarkan hasil penilaian risiko.
3. Lakukan backup dan uji pemulihan data
Pencadangan merupakan bagian penting dari strategi menghadapi kehilangan data, kerusakan sistem, dan ransomware.
Namun, memiliki backup saja belum cukup. Rumah sakit perlu memastikan bahwa salinan data terlindungi dari perubahan tidak sah dan dapat digunakan ketika pemulihan dibutuhkan.
Praktik yang dapat diterapkan meliputi:
- Menentukan jadwal backup berdasarkan kebutuhan layanan.
- Menyimpan salinan backup terpisah dari lingkungan produksi.
- Menggunakan salinan offline atau mekanisme yang tidak mudah diubah oleh akun yang sama.
- Membatasi akses ke sistem backup.
- Melakukan uji pemulihan secara berkala.
- Mendokumentasikan target waktu pemulihan dan kehilangan data yang masih dapat ditoleransi.
Uji pemulihan penting untuk memastikan bahwa data bukan hanya berhasil dicadangkan, tetapi juga benar-benar dapat dipulihkan.
4. Perbarui sistem dan evaluasi kerentanan
Sistem operasi, aplikasi, firmware, dan perangkat jaringan perlu dipelihara secara berkala. Pembaruan dapat memperbaiki celah keamanan yang berpotensi dimanfaatkan penyerang.
Rumah sakit juga dapat melakukan penilaian kerentanan dan pengujian keamanan secara terencana, dengan memperhatikan risiko terhadap sistem pelayanan yang sedang digunakan.
Setiap temuan perlu diprioritaskan berdasarkan tingkat risiko, kemungkinan eksploitasi, dan dampaknya terhadap operasional.
5. Tingkatkan kesadaran keamanan staf
Staf merupakan bagian penting dari pertahanan keamanan siber. Pelatihan perlu dilakukan secara berkala dan disesuaikan dengan tugas masing-masing.
Materi pelatihan dapat mencakup cara mengenali phishing, pengelolaan kata sandi, perlindungan data pasien, penggunaan perangkat yang aman, serta prosedur melaporkan aktivitas mencurigakan.
Rumah sakit juga perlu membangun budaya pelaporan yang baik agar staf dapat segera menyampaikan dugaan insiden tanpa takut disalahkan karena melaporkannya.
6. Siapkan prosedur respons insiden
Tidak ada sistem yang dapat menjamin risiko serangan siber menjadi nol. Karena itu, rumah sakit perlu memiliki rencana respons yang jelas.
Rencana tersebut sebaiknya menetapkan siapa yang bertanggung jawab, siapa yang perlu dihubungi, bagaimana sistem terdampak diisolasi, bagaimana layanan kritis diprioritaskan, dan bagaimana komunikasi dilakukan selama insiden.
Prosedur juga perlu mencakup penilaian apakah terdapat kebocoran data, pengamanan bukti insiden, pemulihan sistem, dan kewajiban pemberitahuan sesuai peraturan yang berlaku.
Panduan CISA tentang pencegahan dan penanganan ransomware dapat menjadi referensi tambahan untuk menyusun praktik perlindungan dan pemulihan.
Hubungan Cybersecurity dengan SIMRS, RME, dan PACS
Semakin terintegrasi sistem informasi rumah sakit, semakin penting pula pendekatan keamanan yang mencakup keseluruhan ekosistem.
SIMRS perlu dilindungi karena mendukung berbagai proses pelayanan dan administrasi. Gangguan pada sistem ini dapat memengaruhi alur kerja di sejumlah unit.
RME membutuhkan perlindungan khusus karena menyimpan informasi kesehatan yang sensitif. Pengendalian akses, pencatatan aktivitas, dan keakuratan data menjadi bagian penting dari pengelolaannya.
PACS menyimpan serta menyediakan akses ke citra medis yang digunakan dalam pelayanan radiologi. Rumah sakit perlu memperhatikan keamanan server, jaringan, akses pengguna, dan ketersediaan data pencitraan.
Ketiga sistem tersebut sebaiknya tidak dipandang sebagai aplikasi yang terpisah dari keamanan infrastruktur. Pengamanan perlu mencakup jaringan, identitas pengguna, server, backup, pemantauan, dan proses pemulihan.
Integrasi yang baik harus diikuti dengan pengelolaan akses dan pertukaran data yang aman agar kemudahan operasional tidak menimbulkan risiko baru.
Regulasi dan Prinsip Perlindungan Data Kesehatan di Indonesia
Rumah sakit di Indonesia perlu memperhatikan ketentuan yang mengatur penyelenggaraan rekam medis, perlindungan data pribadi, dan pengelolaan sistem elektronik.
Beberapa referensi penting meliputi:
- Peraturan Menteri Kesehatan Nomor 24 Tahun 2022 tentang Rekam Medis. Peraturan ini mengatur penyelenggaraan RME, termasuk prinsip kerahasiaan, integritas, ketersediaan data, dan pengaturan hak akses.
- Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Undang-undang ini menjadi salah satu dasar hukum dalam pengelolaan dan perlindungan data pribadi, termasuk informasi yang berkaitan dengan kesehatan.
- Pedoman dan ketentuan teknis Kementerian Kesehatan. Fasilitas kesehatan perlu memantau pembaruan panduan yang relevan dengan keamanan informasi dan pengelolaan data kesehatan.
Dokumen resmi dapat ditelusuri melalui JDIH Kementerian Kesehatan dan JDIH BPK RI.
Penerapan teknis perlu disesuaikan dengan kondisi rumah sakit dan ketentuan yang berlaku. Memiliki perangkat keamanan saja tidak otomatis berarti seluruh kewajiban hukum dan tata kelola telah terpenuhi.
Checklist Cybersecurity untuk Rumah Sakit
Rumah sakit dapat menggunakan daftar berikut sebagai langkah awal untuk mengevaluasi kesiapan keamanan digital.
- Inventarisasi server, komputer, perangkat medis, aplikasi, dan aset jaringan.
- Identifikasi sistem yang paling kritis bagi pelayanan pasien.
- Tinjau akun pengguna dan hak akses terhadap RME, SIMRS, dan PACS.
- Aktifkan MFA pada akun dan layanan penting yang mendukungnya.
- Pastikan pembaruan keamanan dilakukan secara terencana.
- Evaluasi firewall, segmentasi jaringan, dan akses jarak jauh.
- Lakukan backup secara berkala dan uji pemulihan data.
- Susun SOP respons insiden dan prosedur operasional saat sistem terganggu.
- Berikan pelatihan keamanan siber kepada staf.
- Evaluasi keamanan vendor, integrasi sistem, dan layanan pihak ketiga.
- Tinjau kepatuhan terhadap peraturan perlindungan data dan rekam medis.
Checklist ini dapat digunakan sebagai titik awal, bukan pengganti audit keamanan yang menyeluruh. Prioritas implementasi sebaiknya ditentukan berdasarkan penilaian risiko dan kebutuhan pelayanan.
Kesimpulan
Cybersecurity rumah sakit merupakan bagian mendasar dari pelayanan kesehatan berbasis digital. Perlindungan data bukan hanya bertujuan mencegah kebocoran informasi, tetapi juga menjaga keakuratan rekam medis, ketersediaan sistem, kelancaran operasional, dan kepercayaan pasien.
Risiko seperti ransomware, phishing, pencurian akun, serta kerentanan jaringan dapat dikurangi melalui kombinasi kontrol akses, keamanan infrastruktur, backup yang teruji, pembaruan sistem, pelatihan staf, dan prosedur respons insiden.
Bagi rumah sakit yang mengembangkan SIMRS, RME, PACS, dan sistem terintegrasi lainnya, keamanan siber perlu dipertimbangkan sejak tahap perencanaan. Pendekatan ini membantu memastikan bahwa transformasi digital berjalan seiring dengan perlindungan informasi pasien.
FAQ Seputar Cybersecurity Rumah Sakit
1. Mengapa cybersecurity penting bagi rumah sakit?
Cybersecurity membantu melindungi data pasien dari akses tidak sah, menjaga keakuratan informasi medis, dan mengurangi risiko gangguan sistem yang dapat memengaruhi pelayanan kesehatan.
2. Apa ancaman siber yang umum dihadapi rumah sakit?
Ancaman yang perlu diantisipasi meliputi ransomware, phishing, pencurian kredensial, akses tidak sah, kebocoran data akibat kesalahan konfigurasi, dan eksploitasi kerentanan perangkat lunak.
3. Bagaimana cara melindungi data RME?
Rumah sakit dapat menerapkan kontrol akses berbasis peran, MFA, audit trail, pembaruan sistem, perlindungan jaringan, backup yang aman, dan prosedur respons insiden.
4. Apakah antivirus saja cukup untuk melindungi rumah sakit?
Tidak. Antivirus merupakan salah satu lapisan perlindungan. Keamanan yang lebih menyeluruh juga memerlukan pengamanan jaringan, pengelolaan akun, backup, pemantauan, pelatihan staf, serta rencana pemulihan.
5. Apa yang harus dilakukan jika rumah sakit mengalami serangan siber?
Rumah sakit perlu mengaktifkan prosedur respons insiden, melibatkan tim IT dan penanggung jawab terkait, membatasi penyebaran insiden, menjaga bukti yang diperlukan, serta memprioritaskan pemulihan sistem kritis secara aman. Jika terdapat dugaan kebocoran data, lakukan penilaian dan tindak lanjut sesuai kewajiban yang berlaku.
Perkuat Infrastruktur IT Rumah Sakit Bersama Farmagitechs
Transformasi digital rumah sakit membutuhkan infrastruktur IT yang direncanakan dengan baik, mulai dari jaringan, server, perangkat kerja, hingga sistem informasi yang digunakan dalam pelayanan.
Farmagitechs menyediakan solusi teknologi informasi untuk sektor kesehatan, termasuk SIMRS, PACS, serta kebutuhan perangkat dan infrastruktur IT. Rumah sakit yang ingin mengevaluasi kesiapan sistem, integrasi, dan kebutuhan pengembangan teknologi dapat mendiskusikan kondisi serta kebutuhannya bersama tim Farmagitechs.
Kunjungi farmagitechs.co.id untuk mengenal solusi teknologi kesehatan dan mendiskusikan kebutuhan digitalisasi fasilitas kesehatan Anda.